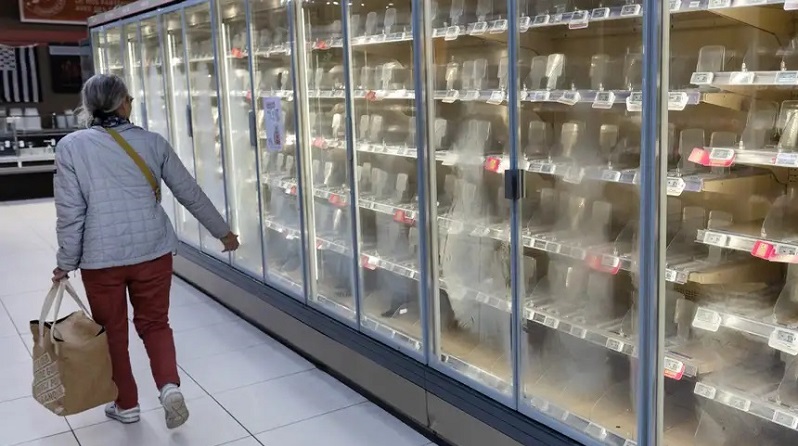
El ciberataque que durante la noche del 11 al 12 de octubre afectó a los sistemas de refrigeración de supermercados en Francia ha acabado por trascender el ámbito empresarial y ha llegado hasta el Parlamento. Ante los diputados, el ministro de Finanzas, Roland Lescure, cifró en unos 700 los supermercados afectados, de un total de 10.000 en todo el país. Aunque aseguró que el incidente no supone ningún riesgo para el suministro de alimentos, reconoció que “toca el corazón de nuestra seguridad alimentaria” y lo calificó de “llamada de atención para todos”.
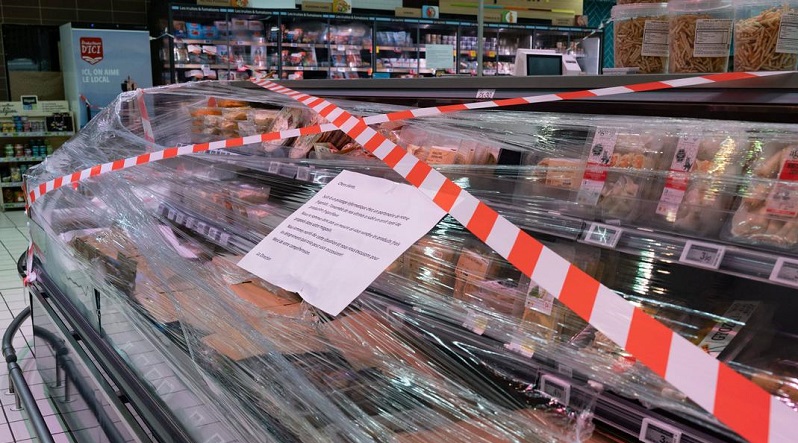
En cuanto al modo en que se produjo, los atacantes forzaron el calentamiento de frigoríficos, congeladores y cámaras, que según una de las cadenas afectadas llegaron a alcanzar los 50 °C durante unas seis horas, de modo que varias tiendas tuvieron que retirar producto fresco y congelado. El objetivo fue el software de gestión remota de la refrigeración que suministra Danfoss, que ha explicado que la mayoría de los sistemas afectados eran modelos antiguos que ya no reciben actualizaciones de seguridad. Y el resultado directamente operativo: pérdidas millonarias y problemas de suministro.
Estos ciberataques sufridos por supermercados no solo en Francia, también en Países Bajos y Bélgica, ponen en alerta al sector de la alimentación y el retail. Especialmente porque no parece que el interés fuera el robo de datos o el rescate, sino la paralización de los suministros. España mira atenta y la pregunta es si podríamos sufrir un escenario similar.
“Como el resto de Europa, y más con la dependencia TI que tenemos, España es una posible víctima de casos similares en el futuro”, explica Sancho Lerena, experto en seguridad y monitorización, y CEO de la tecnológica española Pandora FMS. De esta reciente agresión no se conocen todos los detalles, pero ha supuesto tanto un perjuicio económico como un daño para la población. Como alerta el experto en el sector IT, es una muestra de que “ya se puede robar una tienda sin necesidad de entrar en ella físicamente”.
España, como inciden los especialistas, también podría sufrir una crisis similar. “El sector del retail, la alimentación y la logística está en plena implantación de la digitalización. Cuando hablamos de cómo podría afectar un ciberataque a estos sectores, nos referimos a que se pueden paralizar las rutas, los pedidos, el control de stock o el mantenimiento de los alimentos. Un ciberataque, o simplemente una saturación del sistema que produzca su caída, implicaría paralizar toda la cadena de suministro”, detalla Lerena. “Hay que reforzar los sistemas con diferentes proveedores, monitorizar las estructuras TI y estar preparados para saber aislar la incidencia en caso de que ocurra”.
Además, hay que tener en cuenta que los ciberataques a sectores esenciales crecieron un 17% en el último año, según datos analizados por la compañía en base a informes de INCIBE. Los sistemas vulnerables, como reflejan los mismos datos de la empresa, han crecido un 29%. Por si fuera poco, en los últimos años ya se han visto ciberataques a grandes almacenes e incluso a aerolíneas. Sin embargo, en estos casos siempre se ha buscado un robo de datos o un rescate. El ciberataque para bloquear el suministro alimentario no se había dado, pero es una muestra del potencial que tiene la ciberdelincuencia.
El ataque de Francia es diferente al de Bélgica y Países Bajos. En este caso, como mínimo seis cadenas de supermercados han confirmado el ciberataque. Los agresores han accedido al control remoto de la refrigeración, elevando las temperaturas y estropeando millones de productos listos para su venta. Un escenario que no solo supone numerosas pérdidas económicas para las compañías, sino que también ponen en jaque el abastecimiento de millones de personas.
Para Stoïk, compañía europea de ciberseguro y ciberseguridad, el incidente confirma una tendencia que ya se observaba en sus propios datos. “Este ataque marca un antes y un después: es uno de los primeros ciberataques a gran escala contra el equipamiento de las tiendas que causa daños físicos”, explica Juan Ignacio Ramallo, Country Manager de Stoïk en Iberia. “Y el punto de entrada no fue un sistema crítico, sino un equipo corriente: un controlador antiguo, accesible desde internet y sin actualizar. Cualquier comercio en España que tenga equipos así debería revisarlos hoy mismo”.
Análisis forense: equipos fuera de inventario que nadie conoce (excepto los hackers)
¿Cómo lo han logrado? Mediante una entrada irregular en los sistemas de refrigeración Danfoss, que todos ellos utilizaban. “Es el claro ejemplo de que no es seguro que todo un sector dependa de un mismo proveedor. Y de que, si todos tienen el mismo, es necesario que haya más alternativas por si se produce un fallo como este”, añade por su parte el director de Pandora FMS, experta en seguridad TI y monitorización.
El sistema Danfoss permite controlar la refrigeración de manera remota y coordinada. Por lo tanto, un acceso a este, da la posibilidad de entrar de forma telemática a todos los sistemas de refrigeración de los supermercados. “Un solo clic te da acceso a cientos de supermercados. Es como un atraco pero a la vez y en numerosos establecimientos diferentes”, detalla Lerena. “Es bueno que se monitorice un asunto como la energía, pero no puede ser que todos monitoricen con el mismo sistema sin una alternativa por si hay una caída o un ciberataque”.
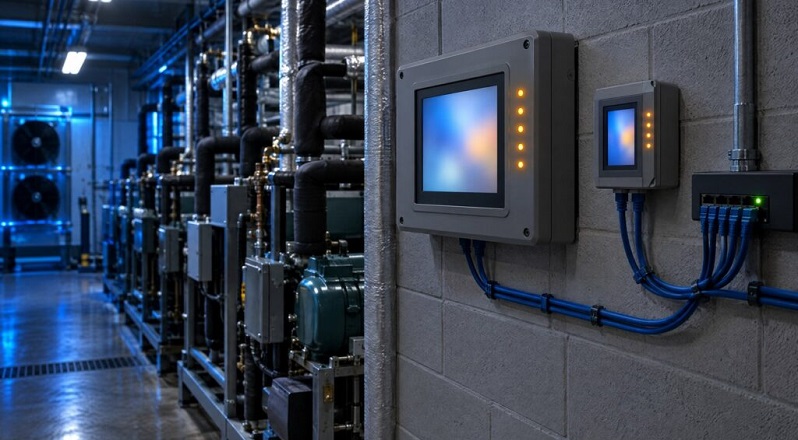
Entre los afectados figuran, además, comercios independientes como carnicerías, un perfil muy cercano al de las pymes españolas. Según el análisis de Stoïk, los equipos implicados corresponden a controladores de Danfoss y de Copeland (marcas Emerson y Dixell), que las empresas de mantenimiento suelen gestionar en remoto. En este sentido, Stoïk ha identificado unos 3.000 equipos Danfoss expuestos a internet en Francia, aproximadamente la mitad de los detectados en todo el mundo, mientras que el resto se reparte por Europa.
El incidente, por otra parte, no surgió de la nada. Ya en agosto, varios investigadores publicaron fallos en este tipo de controladores, y a finales de ese mes fallaron los frigoríficos de una docena de economatos militares en Estados Unidos. Por el momento no se sabe quién está detrás del ataque ni cómo logró acceder a los sistemas.
El retail está cada vez más expuesto
Según datos de Stoïk, entre mayo y septiembre de 2026, la frecuencia de ciberincidentes en el comercio mayorista y minorista pasó de 13,5 a 19,7 por cada 100 empresas protegidas al año, lo que supone un aumento del 46%. Por su lado, en el comercio minorista, la subida fue del 32%, al pasar de 14,1 a 18,7.
La tendencia, además, no se limita a los últimos meses. En el conjunto del comercio, la frecuencia media de 2025 fue de 11,4 incidentes por cada 100 empresas, mientras que en los nueve primeros meses de 2026 ya asciende a 15,4, un 35% más. En el comercio minorista el salto es todavía mayor, ya que se ha pasado de 9,5 en 2025 a 17,3 en lo que va de 2026, un 82% más.
“Muchos de los afectados son pymes: las tiendas Intermarché y U son de propiedad independiente, y también se vieron afectadas carnicerías y pequeños comercios”, señala a su vez Diego Montojo, Cyber Underwriter de Stoïk en Iberia. “Con producto perecedero y márgenes ajustados, una sola noche sin frío puede acabar con todo el inventario de una tienda. Por eso la prevención y una respuesta rápida importan tanto como el propio seguro”.
En el caso de Francia, como indica Lerena, la afectación es mayor. “Hay ciberataques que son para pedir rescates. Otros para robar datos. En este caso es solo por atacar la economía sin un beneficio directo para los atacantes. Los supermercados pierden millones de euros y la población se queda sin suministros”.
En el caso de Bélgica y Países Bajos, ha sido Ahold Delhaize quien ha confirmado un problema de seguridad en su red que daba acceso a todos sus supermercados. El sistema de seguridad sí ha funcionado en esta compañía, desconectando preventivamente las unidades para evitar un colapso de toda la estructura. Si bien se han cancelado pedidos y entregas online, y la distribución y logística se ha visto afectada, la reacción ha sido la indicada.
“El sector del retail es fundamental hoy en día. La digitalización ha avanzado en los últimos años y ya hemos visto casos de robar datos de clientes o de paralizar rutas logísticas. Este ciberataque ha buscado lastrar los suministros de la población. Es algo mucho más grave y peligroso, y que pone en alerta a todo el sector”, subraya el experto de Pandora FMS.
Qué pueden hacer ahora los comercios
“Es necesario que las compañías del sector se refuercen en el ámbito de la ciberseguridad. Muchos procesos ya están digitalizados y no contar con sistemas que monitoricen toda esa estructura es un peligro. Y no basta con tener sistemas de defensa, sino que deben estar actualizados y coordinados entre sí. Quien no sepa si cumple con estos requisitos, debe pedir ayuda a especialistas antes de que sea tarde”, concreta Lerena.
En pleno auge de las guerras híbridas y de la tensión geopolítica, este tipo de situaciones pueden repetirse. Aunque no se haya confirmado la razón y procedencia del ciberataque, desde Pandora FMS recuerdan que este tipo de ciberataques refleja el potencial y el daño que pueden causar en empresas y en la propia sociedad.
Ante la urgencia inmediata, Stoïk recomienda desconectar la monitorización remota de los sistemas de refrigeración y que una persona compruebe las temperaturas en tienda hasta que los equipos estén protegidos. A partir de ahí, la compañía propone un plan de actuación en siete pasos:
- Saber qué hay conectado. Conviene inventariar todos los dispositivos con acceso a internet, incluidos frigoríficos, climatización, cámaras y sistemas de caja, y reducir al mínimo su exposición. Lo que no está en el inventario no se puede proteger.
- Aislar los equipos de control. Los controladores de refrigeración y otros sistemas industriales deben operar detrás de un cortafuegos y nunca con acceso directo desde internet. Esto es especialmente importante en los equipos antiguos que ya no se pueden actualizar.
- Actualizar o sustituir. Hay que mantener al día el software y el firmware de los equipos que aún tienen soporte y planificar el reemplazo de los que ya no reciben parches de seguridad, porque son la puerta de entrada más sencilla.
- Reforzar el acceso. Es imprescindible cambiar las contraseñas por defecto y activar la autenticación de doble factor. Además, el acceso de los proveedores de mantenimiento debería canalizarse a través de un único punto de entrada seguro y monitorizado.
- Tener copias que funcionen. Las copias de seguridad deben mantenerse offline y probarse periódicamente para comprobar que realmente se pueden restaurar.
- Vigilar cuando nadie mira. Los ataques suelen lanzarse de noche y en fin de semana, por lo que la vigilancia 24/7 de los sistemas, propia o externalizada, es clave. A su vez, conviene formar a la plantilla para detectar el phishing.
- Preparar el plan B. Cada negocio debería saber de antemano quién recibe la alerta cuando falla un equipo, adónde se traslada el stock y cómo se registra lo ocurrido.


